Webサイトを制作・リニューアルする際、デザインや更新のしやすさだけでなく、セキュリティ面も考慮して構築方法を選ぶことが大切です。
Webサイトの構築方法には、HTMLでページを作成する方法や、ヘッドレスCMS、WordPressなどのCMS(コンテンツ管理システム)を利用する方法があります。
それぞれ仕組みが異なるため、セキュリティ上のリスクや公開後に必要な管理も変わります。
ただし、特定の構築方法が必ず安全というわけではなく、サーバーの設定や更新管理、運用体制も重要です。
今回は、HTML+外部フォーム、ヘッドレスCMS、WordPressの3つを比較し、それぞれの特徴や注意点を解説します。
Webサイトの構築方法にはどんな種類がある?
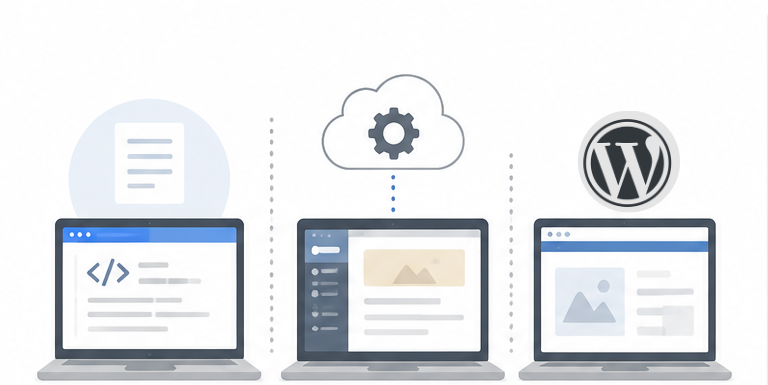
Webサイトの構築方法には、HTMLファイルを直接作成する方法や、ヘッドレスCMS、WordPressなどのCMSを利用する方法があります。
それぞれコンテンツの管理方法やページの配信方法が異なり、セキュリティ対策で注意すべき点も変わります。
HTML+外部フォーム
HTMLでWebページを作成し、問い合わせなどのフォームには外部サービスを利用する方法です。
HTMLで作られた静的サイトは、アクセスがあった際に、あらかじめ用意されたページをそのまま表示します。
一般的な構成では、公開サイト側にCMSの管理画面やデータベースを設置する必要がありません。
そのため、公開サイト側にCMSの管理画面やデータベースを設置する構成と比べて、CMSの脆弱性を悪用した攻撃や管理画面への不正アクセスのリスクを抑えやすい特徴があります。
一方で、ページの追加や修正にはHTMLの知識が必要になる場合があります。
また、問い合わせフォームを外部サービスに任せる場合は、そのサービスのセキュリティ対策や個人情報の取り扱いについても確認が必要です。
ヘッドレスCMS
ヘッドレスCMSとは、Webサイトのコンテンツを管理する機能と、実際にページを表示する仕組みを分離したCMSです。
一般的なCMSでは、コンテンツの管理とWebページの表示を同じシステムで行います。
一方、ヘッドレスCMSでは、管理画面で作成した情報をAPI(システム同士がデータをやり取りする仕組み)を通じてWebサイトに反映します。
管理機能と公開サイトを分離できるため、構成によっては管理画面やデータベースをインターネット上に直接公開せずに運用できます。
また、公開側を静的なページとして配信する構成も可能です。
ただし、CMSの管理画面やAPIへの不正アクセス、APIキーの漏えいなどには注意が必要です。
システムが分かれている分、それぞれのアクセス権限や認証方法を適切に管理する必要があります。
WordPress
WordPressは、世界中で広く利用されているオープンソースのCMSです。
管理画面から文章や画像を追加・編集でき、専門的なプログラミング知識がなくてもWebサイトを更新しやすい特徴があります。
また、プラグインを追加することで、問い合わせフォームやSEO対策など、さまざまな機能を拡張できます。
一方で、WordPress本体だけでなく、テーマやプラグイン、サーバー環境などもセキュリティ管理の対象になります。
古いバージョンを使い続けたり、脆弱性が修正されていないプラグインを利用したりすると、不正アクセスや改ざんの原因になる可能性があります。
便利な反面、継続的なアップデートや管理が欠かせない構築方法です。
3つの構築方法の特徴を比較
ここまで紹介した3つの構築方法について、基本的な違いを整理してみましょう。
比較項目 | HTML+外部フォーム | ヘッドレスCMS | WordPress |
|---|---|---|---|
ページの表示 | 静的HTMLを配信 | APIで取得した情報をもとに表示 | CMSがページを生成 |
コンテンツ管理 | ファイルを直接編集 | 専用の管理画面 | WordPress管理画面 |
データベース | 公開サイト側では原則不要 | CMS側で利用する場合がある | 通常利用する |
更新のしやすさ | 専門知識が必要な場合がある | 管理画面から更新可能 | 管理画面から更新可能 |
主な特徴 | シンプルな構成 | 管理機能と公開側を分離 | 機能が豊富で拡張しやすい |
※一般的な構成を想定した比較です。実際の仕組みは利用するサービスや開発方法によって異なります。
構築方法によってセキュリティリスクはどう変わる?
Webサイトの構築方法によって、攻撃対象となるシステムや管理が必要な範囲は異なります。
HTMLサイトは公開側の構成をシンプルにできる一方、ヘッドレスCMSやWordPressでは、CMSの管理画面やAPI、プラグインなどの保護が必要になる場合があります。
セキュリティ面で比較する際は、主に次のポイントに注目しましょう。
攻撃対象となる範囲
HTMLの静的サイトは、公開サイト側にCMSの管理画面やデータベースを持たない構成にできるため、攻撃対象となる範囲を比較的少なくできます。
ヘッドレスCMSも、管理機能と公開サイトを分離することで、管理画面などを外部から直接アクセスできない構成にできます。ただし、APIなど新たに保護すべき接点も生まれます。
WordPressは、管理画面やデータベース、プラグインなど複数の要素で構成されるため、それぞれを適切に管理する必要があります。
更新・メンテナンスの必要性
HTMLの静的サイトは、CMS本体やプラグインのアップデートが不要な構成にできるため、システム更新の負担を抑えやすい特徴があります。ただし、サーバー環境やフォームサービスなどの管理は必要です。
ヘッドレスCMSは、利用するCMSや配信環境、APIなどの管理が必要です。サービス提供会社がシステムの保守を担う場合もありますが、利用者側で対応すべき範囲を確認しておきましょう。
WordPressは、本体・テーマ・プラグインの更新を継続的に行う必要があります。更新を怠らないための運用体制を整えることが重要です。
管理画面やデータベースの保護
CMSを利用する場合、管理画面への不正アクセスを防ぐための認証やアクセス制限が必要です。
HTMLの静的サイトでは、公開サイト側に管理画面を設置しない構成にできますが、HTMLファイルを編集・アップロードするための管理環境は別途保護する必要があります。
どの構築方法でも、管理に関わるアカウントやデータへのアクセス権限を適切に設定することが大切です。
セキュリティ面の違いを比較
ここまでの内容を踏まえ、3つの構築方法におけるセキュリティ面の特徴をまとめます。
比較項目 | HTML+外部フォーム | ヘッドレスCMS | WordPress |
|---|---|---|---|
攻撃対象 | サーバー・フォームなど | CMS・API・公開環境など | 管理画面・本体・プラグインなど |
管理画面の保護 | ファイル管理環境など | CMS管理画面 | WordPress管理画面 |
更新管理 | サーバー・フォームなど | CMS・API・配信環境など | 本体・テーマ・プラグイン |
個人情報の管理 | フォームサービス側も確認 | フォームやCMSの構成による | フォームやデータベースの管理が必要 |
運用上の注意点 | ファイルやフォームの管理 | API・認証情報の管理 | 継続的なアップデート |
※実際の構成や利用サービス、セキュリティ対策の状況によって異なります。
なお、セキュリティの高さは構築方法だけで決まるものではありません。サーバーの設定や利用するサービス、日頃のメンテナンス状況によっても異なるため、それぞれの特徴を理解したうえで選ぶことが大切です。
セキュリティだけで構築方法を選んではいけない
Webサイトの構築方法を選ぶ際は、セキュリティだけでなく、更新のしやすさや必要な機能、運用にかかる手間も考慮する必要があります。
自社の更新頻度や管理体制に合った方法を選ぶことが大切です。
セキュリティ面だけを見ると、CMSやデータベースを公開サイト側に持たない静的HTMLは、攻撃対象を減らしやすい構成です。しかし、すべての企業に最適とは限りません。
例えば、更新頻度が低く、ページの修正を制作会社に依頼する運用であれば、HTMLの静的サイトも選択肢になります。
一方、社内担当者が頻繁にお知らせや採用情報を更新する場合は、CMSを導入した方が運用しやすいでしょう。
また、ヘッドレスCMSは、公開サイトと管理機能を分離したい場合や、複数の媒体でコンテンツを活用したい場合に適しています。
それぞれの特徴を整理すると、次のようになります。
- HTML+外部フォーム: 更新頻度が低く、シンプルな構成で運用したい企業
- ヘッドレスCMS: 公開サイトとコンテンツ管理を分離し、柔軟なシステム構成を実現したい企業
- WordPress: 社内で情報を更新しやすく、さまざまな機能を活用したい企業
大切なのは、セキュリティだけでなく、更新頻度や担当者の知識、保守にかけられる時間や費用なども考慮して選ぶことです。
自社に合ったWebサイトの構築方法を選ぶポイント
自社に合った構築方法を選ぶには、Webサイトの目的や更新頻度、社内の管理体制、必要な機能などを整理することが重要です。
公開後の保守・運用まで見据えて検討しましょう。
例えば、次のような点を整理しておくと、必要なシステムや管理体制が見えてきます。
- Webサイトをどのくらいの頻度で更新するのか
- 社内で更新作業を行うのか、制作会社に依頼するのか
- 問い合わせや応募フォームで個人情報を取り扱うのか
- システムのアップデートや保守を誰が担当するのか
- トラブルが発生した際に、誰が対応するのか
特に、Webサイトの担当者が限られている企業では、公開後の管理を無理なく続けられるかどうかも重要な判断材料です。
構築時の費用だけでなく、保守・更新にかかる費用や手間も含めて比較し、自社の運用体制に合った方法を選びましょう。
まとめ
Webサイトのセキュリティは、構築方法によってリスクの種類や管理すべき範囲が異なります。
HTMLの静的サイトは攻撃対象を減らしやすく、ヘッドレスCMSは管理機能と公開サイトを分離できる特徴があります。
一方、WordPressは更新や機能追加がしやすい反面、本体やプラグインなどの継続的な管理が必要です。
ただし、どの構築方法を選んでも、セキュリティリスクを完全になくすことはできません。システムの特徴を理解したうえで、公開後の管理や保守まで考えて選ぶことが大切です。
Webサイトの新規制作やリニューアルを検討する際は、使いやすさと安全性の両方を考慮し、自社に合った構築方法を選びましょう。
FAQ
Q1. セキュリティ面ではHTMLサイトが最も安全ですか?
HTMLの静的サイトは、CMSの管理画面やデータベースを公開サイト側に設置しない構成にできるため、攻撃対象を減らしやすい特徴があります。ただし、サーバーやフォーム、ファイルの管理などは必要であり、必ずしも安全性が保証されるわけではありません。
Q2. ヘッドレスCMSはWordPressより安全ですか?
ヘッドレスCMSは、管理機能と公開サイトを分離できるため、構成によっては管理画面などへの直接的な攻撃リスクを抑えられます。ただし、APIや認証情報の管理など、別の対策も必要です。どちらが安全かは、システムの構成や運用方法によって異なります。
Q3. WordPressはセキュリティ対策をすれば安全に使えますか?
適切なセキュリティ対策を継続すれば、安全性を高めて運用できます。WordPress本体やテーマ、プラグインの更新、管理画面のアクセス制限、バックアップなどを定期的に行うことが重要です。