企業のWebサイトは、会社情報やサービスを発信するだけでなく、問い合わせや採用応募などを受け付ける重要な窓口です。
一方で、インターネット上に公開されているWebサイトは、不正アクセスや情報漏えい、サイトの改ざんといったセキュリティ上のリスクにさらされています。
「自社のWebサイトは大丈夫だろうか」「どのような対策が必要なのか」と気になっている方もいるのではないでしょうか。
Webサイトのセキュリティ対策は、特別なシステムを導入するだけでなく、日頃の管理や運用を見直すことも重要です。
今回は、企業サイトに潜む主なリスクと、基本的なセキュリティ対策について解説します。
Webサイトのセキュリティ対策とは何か
Webサイトのセキュリティ対策とは、不正アクセスやサイトの改ざん、個人情報の漏えいなどを防ぐために行う対策です。
企業サイトを安全に運用するには、ソフトウェアの更新やアクセス制限、バックアップなどを継続的に実施する必要があります。
企業のWebサイトにはどんなセキュリティリスクがある?
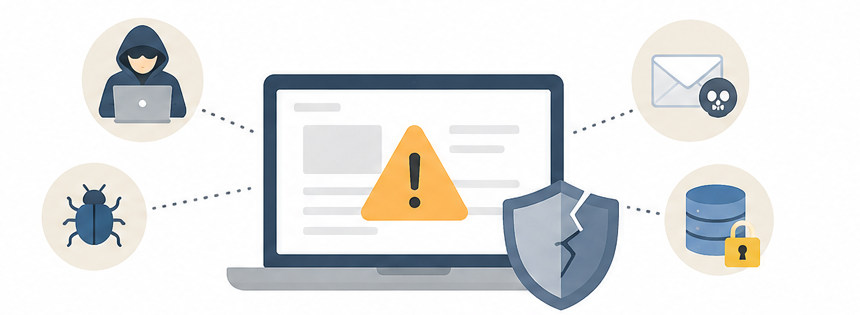
Webサイトへの攻撃は、企業規模や知名度に関係なく発生する可能性があります。まずは、企業サイトで注意したい代表的なリスクを確認しておきましょう。
不正アクセス・Webサイトの改ざん
不正アクセスとは、第三者が正規の利用者になりすますなどして、管理画面やサーバーに侵入することです。
管理者のID・パスワードが漏えいしたり、システムの脆弱性が悪用されたりすると、Webサイトの内容を書き換えられる可能性があります。
サイトが改ざんされると、企業とは無関係な広告や不正なリンクが表示されたり、閲覧者が偽サイトへ誘導されたりすることもあります。
企業の信用低下につながるだけでなく、サイトの利用者にも被害が及ぶおそれがあります。
マルウェア感染
マルウェアとは、コンピューターやシステムに不正な動作をさせる悪意のあるソフトウェアの総称です。
Webサイトが攻撃を受けてマルウェアを仕込まれると、サイトを訪問した利用者が不正なプログラムをダウンロードさせられたり、別の危険なサイトへ誘導されたりする場合があります。
被害が広がると、サイトの停止や復旧作業が必要になることもあります。
個人情報の漏えい
問い合わせフォームや資料請求フォーム、採用応募フォームなどを設置しているWebサイトでは、氏名・メールアドレス・電話番号などの個人情報を取り扱うことがあります。
こうした情報が不正アクセスなどによって外部に流出すると、情報の悪用や二次被害につながる可能性があります。
個人情報の漏えいは、企業の信用や顧客との信頼関係にも大きく影響するため、情報の保管方法やアクセス権限にも注意が必要です。
システムの脆弱性を狙った攻撃
脆弱性とは、Webサイトを構成するソフトウェアやシステムに存在する、セキュリティ上の弱点のことです。
CMS(コンテンツ管理システム)やプラグイン、サーバーのソフトウェアなどに脆弱性が見つかると、それを悪用した攻撃を受ける可能性があります。
特に、修正プログラムが公開されているにもかかわらず古いバージョンを使い続けている場合は、攻撃者の格好の標的となり、被害を受けるリスクが格段に高まります。
企業のWebサイトは、不正アクセスや改ざん、マルウェア感染、個人情報の漏えいなど、さまざまなセキュリティリスクにさらされています。
サイトの規模や構築方法にかかわらず、適切な対策を行うことが重要です。
企業サイトに必要な5つのセキュリティ対策
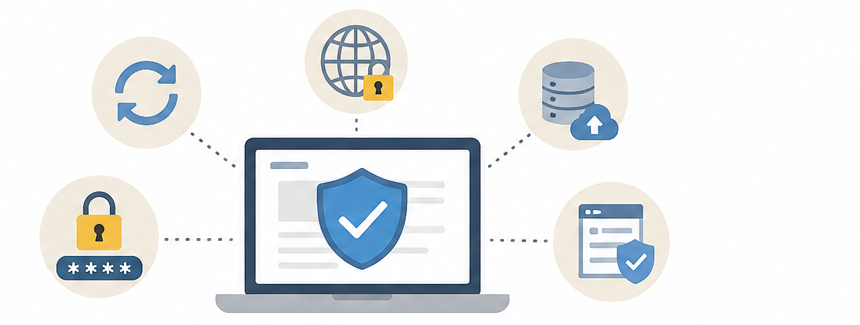
セキュリティリスクを完全になくすことは難しいものの、適切な対策によって被害の発生や拡大を抑えられます。企業サイトを安全に運用するために、次のポイントを確認しておきましょう。
ソフトウェアやCMSを最新の状態に保つ
Webサイトで使用しているCMSやプラグイン、サーバーのソフトウェアなどは、定期的にアップデートすることが大切です。
アップデートには、新しい機能の追加だけでなく、発見された脆弱性を修正する目的もあります。更新を後回しにすると、既知の脆弱性を悪用されるリスクが高まります。
ただし、更新によってWebサイトの表示や機能に不具合が生じる場合もあるため、バックアップを取ったうえで、必要に応じて動作確認を行いましょう。
管理画面のアクセス制限・認証を強化する
Webサイトの管理画面は、ページの編集や公開、設定変更などを行う重要な場所です。不正利用を防ぐため、ログイン情報の管理を徹底しましょう。
具体的には、次のような対策が挙げられます。
- 推測されにくいパスワード(12文字以上、記号混在など)の設定と使い回し禁止
- 多要素認証(MFA / 二段階認証)の必須化
- 管理画面へのIPアドレス制限またはBasic認証の導入
- 管理者権限(ロール)の最小化と、退職・異動時のアカウント無効化
複数人で管理する場合も、全員が同じアカウントを共有するのではなく、担当者ごとにアカウントを発行して管理することが望ましいです。
HTTPS化する
HTTPSとは、Webサイトと利用者のブラウザ間の通信を暗号化する仕組みです。
SSL/TLS証明書を導入することで、通信内容が第三者に盗み見られたり、改ざんされたりするリスクを低減できます。
現在ではWebサイト全体をHTTPS化(常時SSL化)することが標準となっており、特に個人情報を入力してもらうフォームでは必須の対策です。
ただし、HTTPS化は通信を保護するための対策であり、Webサイト自体への不正アクセスや改ざんを防ぐものではありません。他の対策と組み合わせる必要があります。
定期的にバックアップを取る
万が一、Webサイトが改ざんされたり、システム障害が発生したりした場合に備えて、定期的にバックアップを取得しておきましょう。
バックアップがあれば、被害発生前の状態に復旧できる可能性があります。
ただし、バックアップデータ自体が攻撃の影響を受けると、正常に復旧できない場合もあります。
Webサイトとは別の場所に保管する、復元できるか定期的に確認するなど、バックアップの管理方法も重要です。
フォームのセキュリティ対策を行う
問い合わせフォームや採用応募フォームは、外部から情報を受け取る窓口です。不正な入力や迷惑送信への対策に加え、送信された情報の取り扱いにも注意が必要です。
例えば、画像認証やスパム対策機能を導入することで、自動プログラムによる大量送信を抑制できます。
また、フォームで取得する個人情報は必要な範囲にとどめ、保存先や閲覧できる担当者を明確にしておくことも大切です。
Webサイトは公開後もセキュリティ対策が必要
Webサイトは、公開時に安全性を確認すれば終わりではありません。
新たな脆弱性が発見されたり、利用するソフトウェアの状況が変わったりするため、公開後も継続的な管理が必要です。
特に、次のような点を定期的に確認しましょう。
- CMSやプラグイン、サーバーの更新状況
- 管理者アカウントやアクセス権限
- バックアップの取得状況と復元方法
- 不審なアクセスやWebサイトの異常
- フォームで取得した個人情報の管理方法
また、Webサイトの制作や保守を外部の会社に委託している場合は、どこまでのセキュリティ対策を担当してもらえるのかを確認しておくことも重要です。
更新作業やバックアップ、障害発生時の連絡・対応など、役割分担を明確にしておきましょう。
まとめ|企業サイトに潜むリスクを知り、適切な対策を
企業のWebサイトには、不正アクセスや改ざん、マルウェア感染、個人情報の漏えいなど、さまざまなセキュリティリスクがあります。
こうしたリスクを抑えるためには、ソフトウェアの更新や管理画面の認証強化、HTTPS化、バックアップなど、基本的な対策を継続して行うことが大切です。
また、Webサイトの安全性は、使用しているシステムや構築方法によっても異なります。
更新のしやすさだけでなく、セキュリティ面や公開後の運用体制も考慮して、自社に合ったWebサイトの管理方法を選びましょう。
Webサイトのセキュリティ対策に関するよくある質問(FAQ)
Q1. Webサイトのセキュリティ対策はなぜ必要ですか?
不正アクセスやWebサイトの改ざん、個人情報の漏えいなどを防ぎ、企業やサイト利用者への被害を抑えるためです。被害が発生すると、企業の信用低下や業務への影響につながる可能性があります。
Q2. WordPressを使っていてもセキュリティ対策は必要ですか?
必要です。WordPress本体だけでなく、プラグインやテーマ、サーバーなども適切に管理する必要があります。定期的なアップデートや管理画面のアクセス制限などを行い、安全に運用しましょう。
Q3. Webサイトのセキュリティ対策は制作会社に任せられますか?
制作会社に保守・管理を依頼できる場合があります。ただし、対応範囲は契約内容やサービスによって異なります。CMSの更新、バックアップ、障害発生時の対応など、具体的にどこまで対応してもらえるのかを事前に確認しましょう。